Jordi Ubach relaciona el ciberatac a la CASS amb l’augment de dispositius infectats
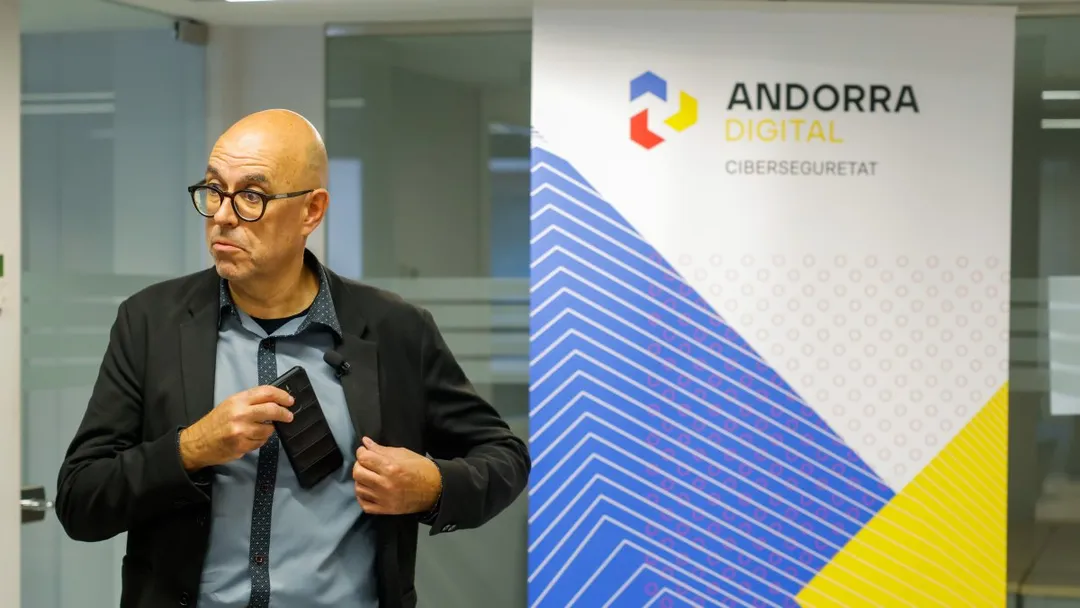
Jordi Ubach, director de l’Agència Nacional de Ciberseguretat d’Andorra (ANC-AD), ha vinculat l’incident que va afectar la Caixa Andorrana de Seguretat Social (CASS) amb l’augment de dispositius infectats que l’organisme ja havia alertat al març. Segons va explicar, almenys un dels certificats emprats per accedir a dades d’afiliats s’hauria obtingut d’un dispositiu particular infectat amb un programa capaç de robar informació.
Ubach va advertir que aquest tipus d’infecció no acostuma a dirigir-se contra una persona concreta. El programari maliciós pot arribar a través d’enllaços rebuts per correu, WhatsApp o xarxes socials, però també en visitar pàgines web compromeses o descarregar continguts pirates. Un cop instal·lat, pot continuar actiu durant molt de temps sense que l’usuari se n’adoni i recollir informació emmagatzemada a l’equip.
El responsable de l’ANC-AD va assenyalar que l’agència ja havia detectat un increment notable de dispositius infectats a Andorra i a Europa. Entre les possibles vies d’entrada va esmentar els equips sense actualitzar, les descàrregues de videojocs, pel·lícules o sistemes operatius pirates i les webs compromeses. Segons va explicar, el risc és que el programa s’instal·li sense que la persona percebi què ha passat.
Encara no s’ha aclarit l’origen de tots els certificats identificats per la CASS. L’entitat n’havia detectat quatre, i Ubach va dir que l’informe tècnic haurà de determinar si provenien de dispositius diferents infectats o si alguns ja havien quedat exposats en filtracions anteriors. També va evitar atribuir negligència abans de disposar de l’anàlisi forense.
Segons Ubach, encara cal establir si es van aplicar les bones pràctiques de seguretat o si els atacants van aprofitar alguna vulnerabilitat de la tecnologia utilitzada. El director va situar aquestes conclusions com a pendents de l’informe, mentre es continua investigant com es va produir l’accés a les dades.
Sursa ↗